Nadella: i controlli vanno fuori dal modello. E i tuoi?
Il 10 ottobre Satya Nadella ha scritto che il sistema più affidabile sarà quello che permette di fidarsi il meno possibile del modello. In una PMI il controllo che sta fuori dal modello sono le autorizzazioni: un assistente collegato alla posta lavora con l'accesso che gli hai dato, e il danno possibile ha la misura di quel permesso.
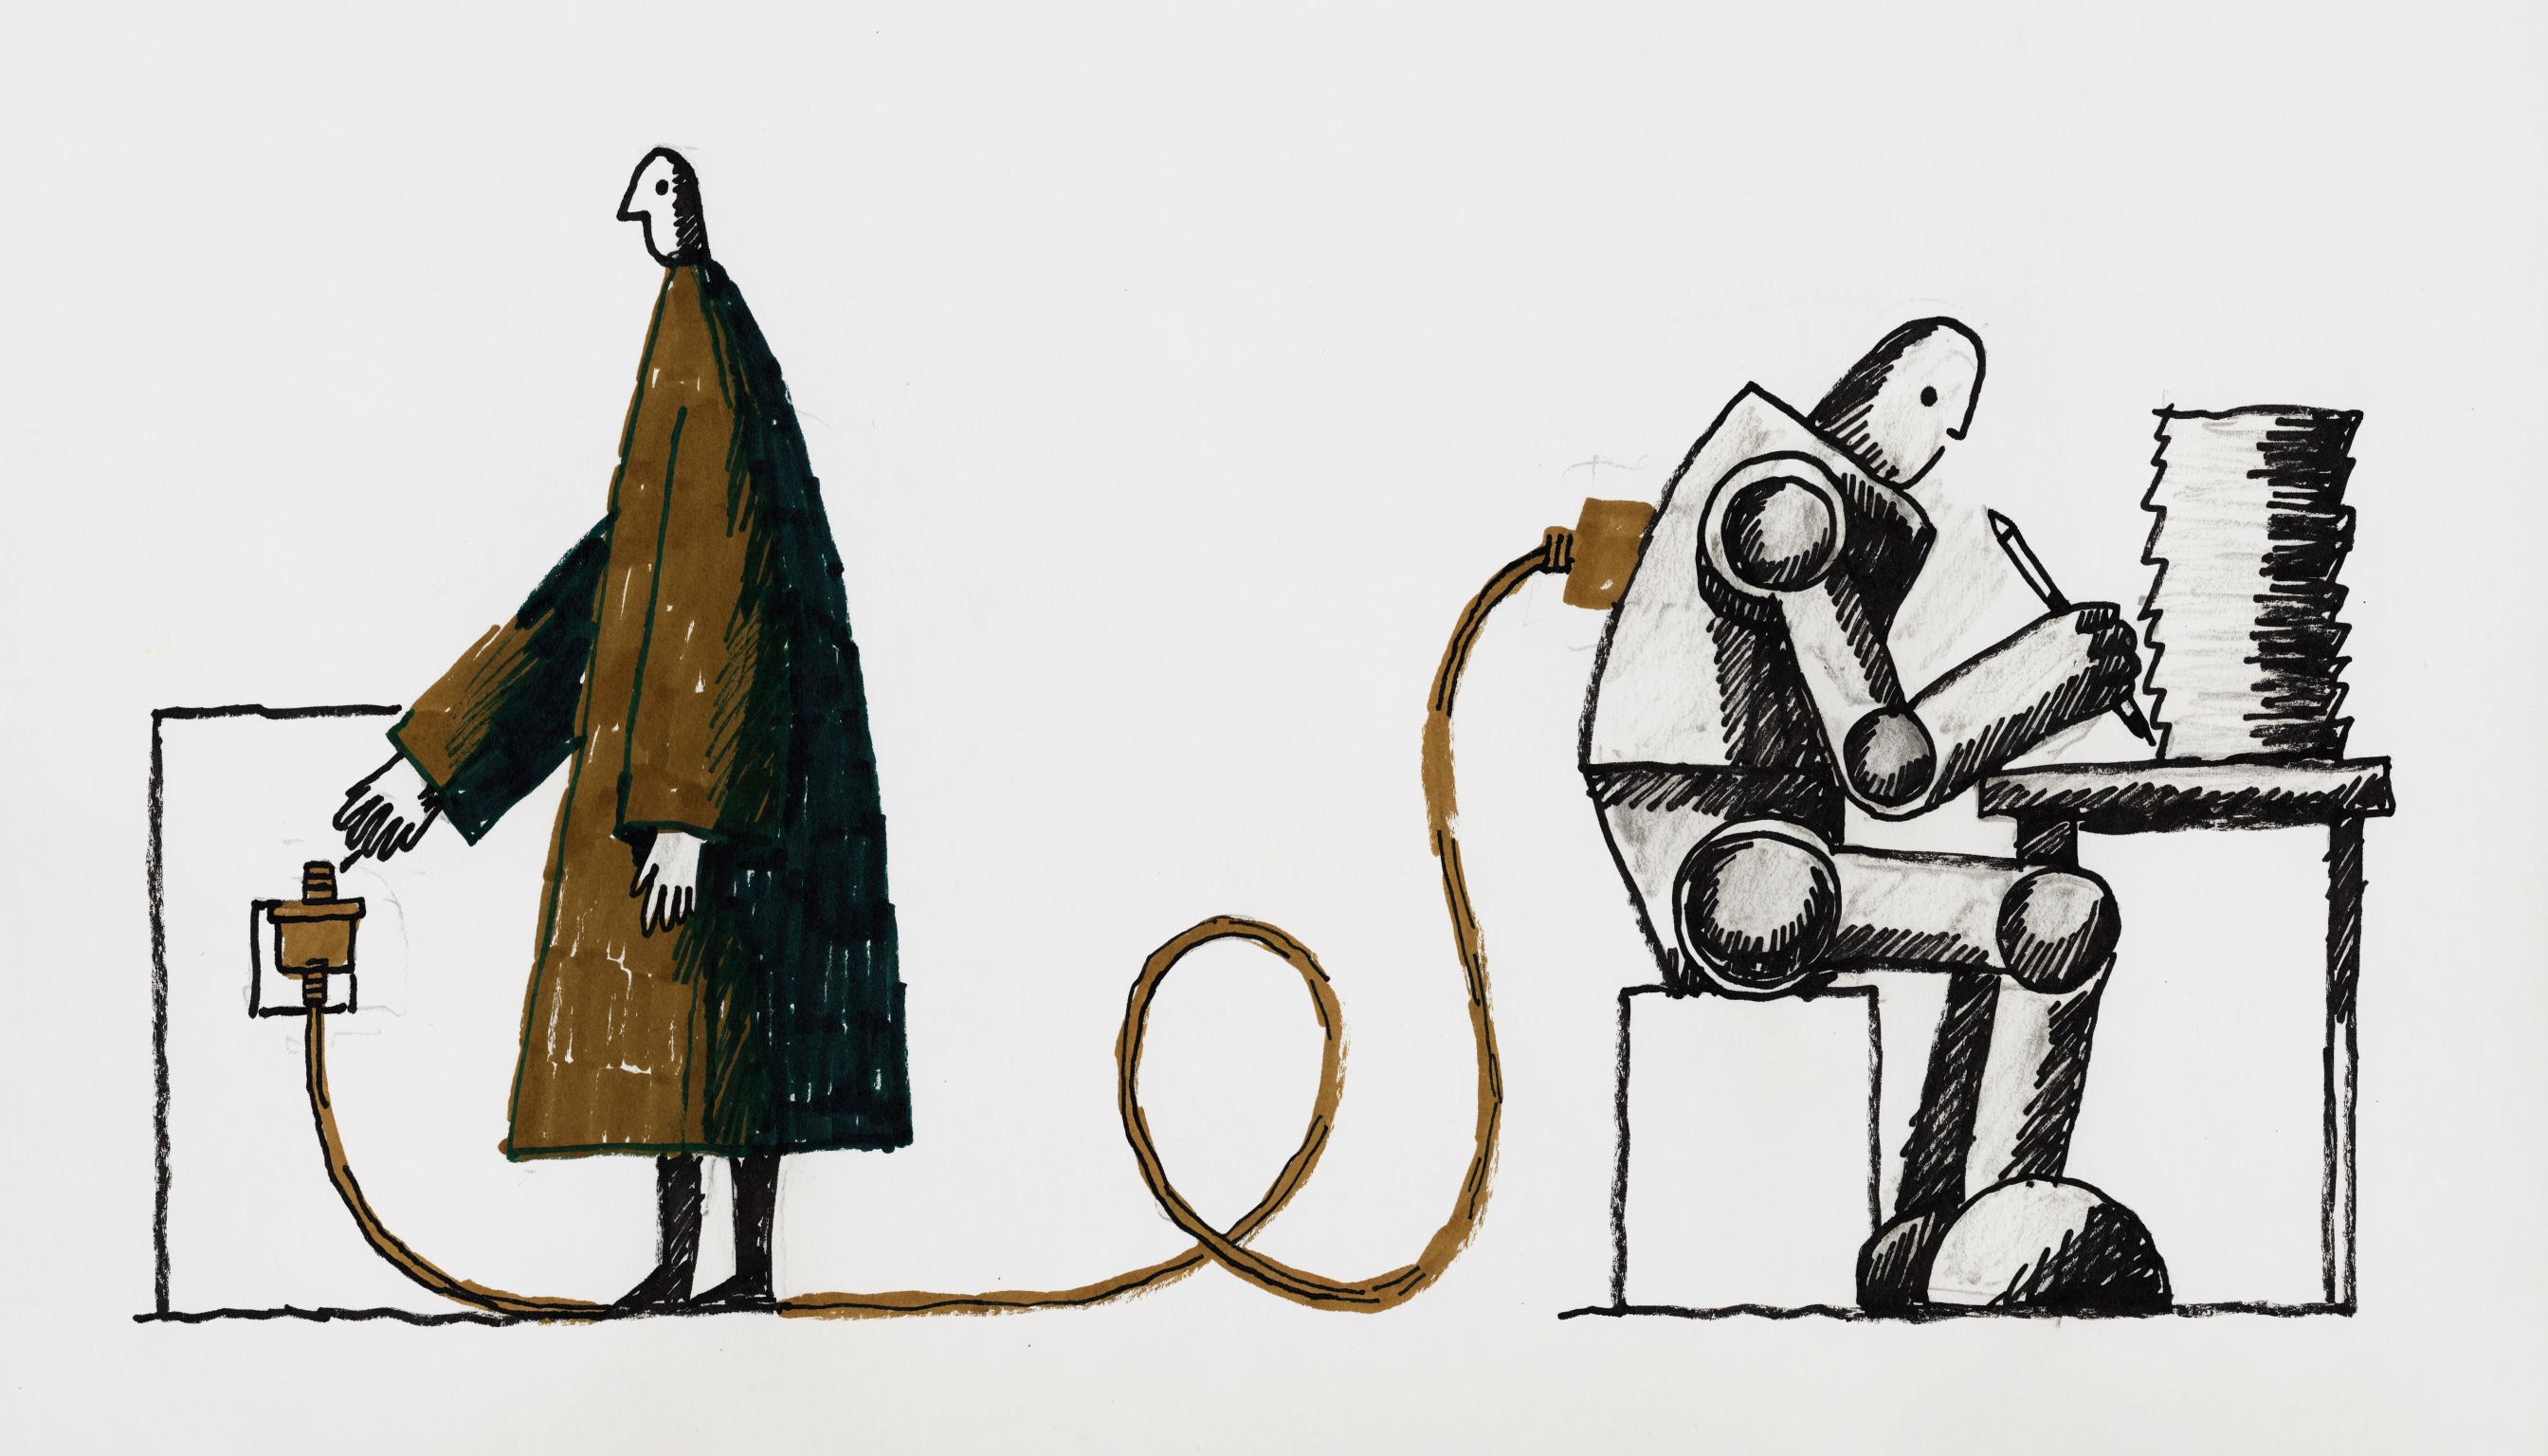
Il 10 ottobre 2026 Satya Nadella, amministratore delegato di Microsoft, ha condiviso un testo intitolato «Models as Insider Risks in the Super Intelligence Era», cioè i modelli come rischio interno nell'era della superintelligenza (traduzione mia). La frase che lo chiude dice che il sistema di superintelligenza più affidabile sarà quello «che ci permetterà di fidarci il meno possibile del modello». Nadella guida un'azienda che vende AI alle imprese, e secondo una delle cronache che ho letto il testo non nomina prodotti Microsoft né date di lancio.
La lettura comoda è quella del paradosso: per fidarsi di più bisogna fidarsi di meno. Il testo va oltre la formula e propone controlli che si possono elencare. Nadella parte dal presupposto che un modello possa essere compromesso e lo contiene fin dall'inizio, e precisa che vale per i modelli chiusi come per quelli aperti, senza presumere cattive intenzioni. Chiede test continui anche su guasti e attacchi, e che sia l'organizzazione a stabilire a cosa il modello può accedere e cosa può fare, con controlli che stanno fuori dal modello. Vuole che una persona autorizzata possa fermarlo o spegnerlo in qualsiasi momento, e che ogni azione importante lasci una traccia leggibile e non manomettibile. Aggiunge che nessun modello dovrebbe essere l'unica dipendenza per un risultato importante né controllare il proprio lavoro.
La frase che per me pesa di più è un'altra. Secondo OfficeChai, Nadella scrive che non possiamo affidare ad altri la responsabilità di ciò che l'intelligenza fa per nostro conto, e che le rassicurazioni di chi fornisce il modello non ci liberano da quella responsabilità. Il fornitore può garantire il modello, il resto lo garantisci tu.
Un assistente collegato alla posta è un insider
Il termine «insider» indica una persona di fiducia con accessi privilegiati, e Nadella applica ai modelli quello che un'azienda applica a chi ha accesso ai sistemi: un'identità, i permessi minimi, un registro di quello che fanno e un modo di togliere l'accesso. Per una PMI il parallelo è diretto. Quando colleghi un assistente alla posta, al calendario o a una cartella condivisa, di solito lavora con l'accesso che hai concesso, e quell'accesso sta nel tuo account. Il fornitore ha addestrato il modello a comportarsi bene, e quella sicurezza sta dentro il modello. Quella che controlli tu sta fuori, e in un'azienda piccola sta nelle autorizzazioni.
Immagina un'azienda di imballaggi in cartone di venticinque persone, dove la titolare collega all'assistente la propria casella di posta e la cartella dell'amministrazione, così le prepara i solleciti ai clienti. Nella stessa cartella stanno i contratti con i clienti e le buste paga. Se l'assistente sbaglia, o se un messaggio ricevuto riesce a manipolarlo, può leggere e muovere tutto quello che la cartella contiene. Lo scenario è ipotetico. Il danno possibile ha la misura del permesso, e il permesso lo hai scelto tu.
Nelle policy sull'uso dell'AI che scrivo per le aziende c'è una pagina che chiamo semaforo dei dati: dice quali informazioni possono entrare in quale strumento. Le autorizzazioni dicono cosa lo strumento può raggiungere da solo, e conviene scriverle nella stessa policy, con il nome di chi può staccarlo. Sul limitare quello che gli agenti fanno da soli ho scritto qui, e sui fornitori che stanno dietro un assistente qui.
La versione per un'azienda piccola
Il testo parla di sistemi di superintelligenza, e chi ha venticinque dipendenti non ha un reparto sicurezza che lo applichi. La versione ridotta si regge su poco. Per ogni assistente collegato conta sapere cosa può leggere e cosa può fare senza chiederti conferma, e che una persona in azienda sappia togliergli l'accesso in pochi minuti. Un permesso che nessuno sa revocare resta in vigore finché qualcuno non se ne accorge.
Cosa farei domattina
Apri le impostazioni di sicurezza dell'account di posta che usi in azienda e cerca l'elenco delle app a cui hai dato accesso. Per ogni app con dentro l'AI scrivi su un foglio cosa può leggere e cosa può fare senza chiederti conferma, poi chi in azienda sa come toglierle l'accesso. Cerchia le righe in cui una risposta manca. Per ogni cerchio restringi il permesso, per esempio con un account separato che vede una sola cartella. Fra trenta giorni riapri l'elenco e conta i cerchi rimasti. Se domani un messaggio ricevuto ordinasse al tuo assistente di mandare fuori una cartella, quale permesso glielo impedirebbe?
(Fonti: Satya Nadella, «Models as Insider Risks in the Super Intelligence Era», 10 ottobre 2026. Il testo originale non ho potuto aprirlo: le citazioni vengono dalle cronache di OfficeChai (11 ottobre), DigitalToday (12 ottobre) e Let's Data Science (10 ottobre, che cita The Verge), e sono traduzioni mie dall'inglese. L'osservazione sul testo che non nomina prodotti Microsoft viene da una sola cronaca.)
Domande frequenti
Nadella parla di superintelligenza. Che c'entra con la mia azienda?
Le misure che propone si applicano già agli assistenti di oggi collegati a posta, calendario e cartelle: un'identità, permessi minimi, un registro di quello che fanno e una persona che può staccarli. Superintelligenza è il nome che Nadella dà all'orizzonte del suo ragionamento, mentre l'esercizio sulle autorizzazioni si fa domani mattina con gli strumenti che hai.
Come faccio a sapere cosa può fare un assistente collegato?
Parti dall'elenco delle app collegate nelle impostazioni di sicurezza dell'account di posta, che mostra i permessi concessi, e dal pannello dell'assistente, dove di solito si vedono i collegamenti attivi. Se un permesso non è chiaro, chiedi al fornitore di spiegartelo: il modo in cui risponde è già un'informazione.
Un assistente con permessi ridotti serve ancora a qualcosa?
Sì. Uno che legge una cartella e prepara una bozza, lasciando a una persona l'invio, risparmia il lavoro di scrittura e lascia a chi lavora la decisione. Se dopo trenta giorni un permesso non è mai servito, toglilo: un accesso inutilizzato si può restituire in qualunque momento.